

Представьте, что после ограбления следователь пытается восстановить весь путь преступника: как тот попал в дом, чем открыл дверь, где искал ценности и как скрылся. Важно детально разобрать каждое действие, чтобы восстановить полную картину. Примерно так же специалисты изучают кибератаки. Они смотрят, как злоумышленник проник в систему, закрепился в ней, получил доступ к данным и попытался скрыть следы.
Систематизировать знания о разных видах кибератак помогает база MITRE ATT&CK. Рассказываем, что это такое, как она устроена и чем полезна специалисту по кибербезопасности.
Что такое MITRE ATT&CK
MITRE ATT&CK — это открытая база знаний о том, как злоумышленники действуют во время кибератак. В ней собраны и систематизированы методы, которые применялись в реальных инцидентах: от первого проникновения в инфраструктуру до кражи данных и сокрытия следов.
В основе MITRE ATT&CK лежат тактики и техники. Тактики показывают, какую цель преследует атакующий на определенном этапе — например, получить доступ к системе, закрепиться в ней или собрать данные. Техники описывают конкретные способы достижения этой цели, а подтехники раскрывают их более подробно.
Вся информация представлена в виде матриц для разных типов инфраструктуры, включая корпоративные сети, мобильные устройства и промышленные системы. MITRE ATT&CK не предлагает единого сценария атаки, а помогает разложить действия злоумышленника на отдельные этапы и описать их на понятном специалистам языке.
Как устроена MITRE ATT&CK
На первый взгляд MITRE ATT&CK выглядит как большая таблица. Ее столбцы соответствуют тактикам, то есть целям злоумышленника на разных этапах атаки. Например, он может пытаться получить первоначальный доступ, закрепиться в системе, найти учетные данные, собрать информацию или вывести ее за пределы инфраструктуры.
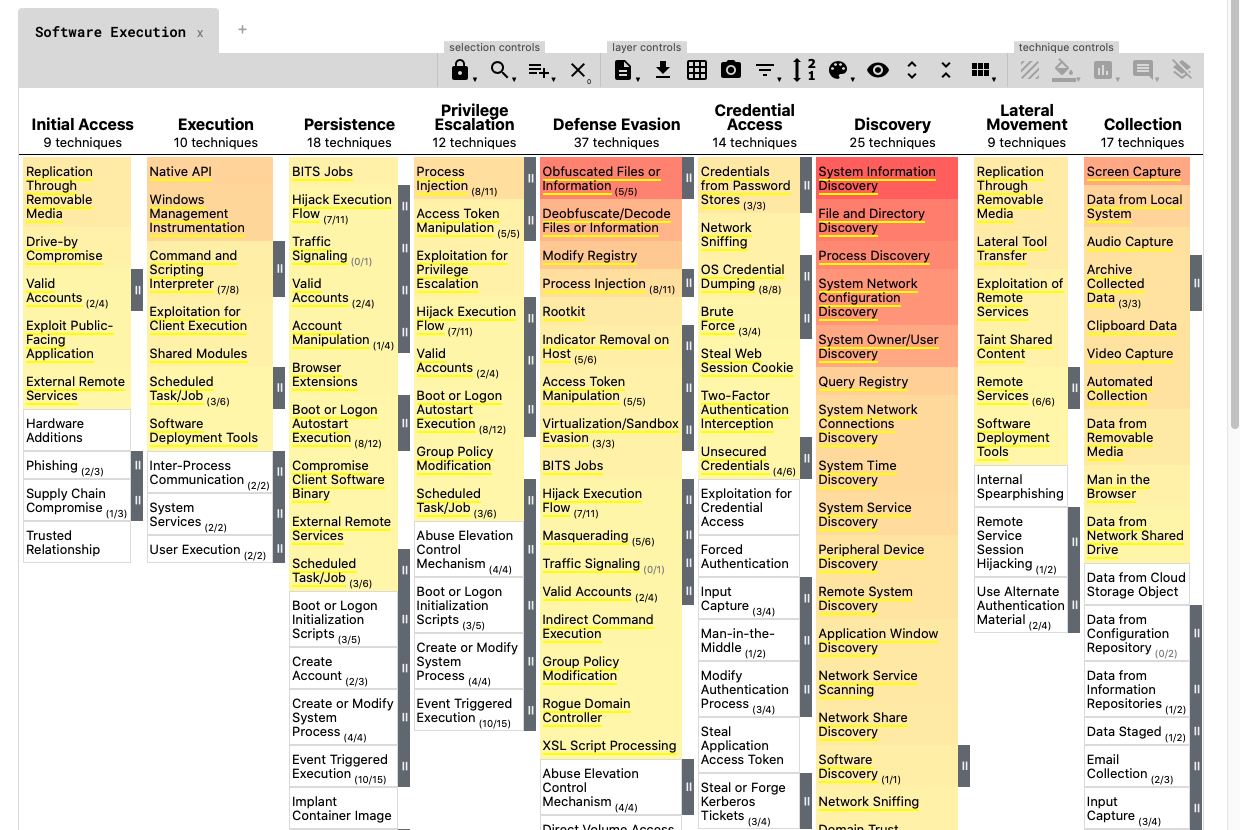
Внутри каждой тактики расположены техники, то есть конкретные способы достижения цели. Так, для получения доступа злоумышленник может использовать фишинговое письмо, уязвимость во внешнем приложении или действующую учетную запись. Некоторые техники делятся на подтехники, которые подробнее описывают отдельные варианты одного и того же метода.
Матрица не задает единого сценария, по которому развивается каждая атака. Злоумышленник может начать с разных этапов, повторно использовать уже примененные приемы и сочетать несколько техник. Кроме того, одна и та же техника иногда помогает решить разные задачи, поэтому она может относиться сразу к нескольким тактикам.
Каждая техника имеет собственный идентификатор. Например, фишинг обозначается как T1566. На странице техники указано, как она работает, в каких системах применяется и в каких реальных атаках встречалась. Там же можно узнать, по каким признакам обнаружить такую активность и какие меры помогут ей противостоять. Дополнительные связи показывают, какие хакерские группировки, вредоносные программы и кампании использовали эту технику.
Как ориентироваться в MITRE ATT&CK
Чтобы не потеряться в большой таблице, не стоит пытаться изучить всю матрицу сразу. Сначала нужно выбрать подходящий раздел:
- Enterprise используют для корпоративной инфраструктуры.
- Mobile — для мобильных устройств.
- ICS — для промышленных систем.
Дальше удобнее двигаться от общего к частному. В верхней части матрицы расположены тактики — цели, которых злоумышленник стремится достичь на разных этапах атаки. Под каждой тактикой перечислены техники, то есть конкретные способы решения этой задачи. Например, если нужно понять, как атакующий получил доступ к системе, следует открыть тактику первоначального доступа и изучить связанные с ней техники.
Если способ атаки уже известен, нужную технику можно найти по названию или идентификатору. Открыв ее страницу, стоит сначала посмотреть, к какой тактике она относится и для каких платформ актуальна. Затем можно перейти к подробному описанию, подтехникам и примерам использования в реальных атаках. Отдельные разделы посвящены мерам защиты и признакам, по которым подозрительную активность можно обнаружить.
Для работы с конкретным инцидентом или сценарием удобно отмечать только те техники, которые имеют к нему отношение. Это позволяет не перегружать схему и сосредоточиться на действиях злоумышленника, которые действительно нужно проверить. В ATT&CK Navigator выбранные техники можно выделять, дополнять комментариями и объединять в отдельные слои для сравнения.
Кто и когда использует MITRE ATT&CK
Матрица находит применение в самых разных задачах, и обращаются к ней специалисты с разными ролями. Универсальность базы знаний как раз в том, что один и тот же инструмент помогает и тем, кто атакует в учебных целях, и тем, кто выстраивает защиту, и тем, кто расследует уже произошедшие инциденты.
Расследование инцидентов и работа SOC
Когда система мониторинга фиксирует подозрительную активность, аналитики центра мониторинга безопасности или SOC обращаются к матрице, чтобы восстановить цепочку событий. Обнаружив, например, подозрительный процесс на рабочей станции, специалист определяет, какой тактике и технике соответствует это поведение. Затем он проверяет, какие еще действия обычно сопровождают эту технику: пытался ли злоумышленник перемещаться по сети, создавать новые учетные записи или выгружать данные наружу. Такой подход позволяет не просто зафиксировать единичный сигнал, а увидеть полную картину компрометации.
Анализ угроз и Threat Intelligence
Специалисты по киберразведке — Threat Intelligence — сопоставляют наблюдаемые в сети индикаторы с описаниями в MITRE ATT&CK. Если в логах появляется активность, характерная для определенной хакерской группировки, аналитик открывает страницу этой группировки в базе знаний и изучает, какие техники она обычно применяет. Это помогает предсказать следующие шаги атакующего и заранее усилить защиту на соответствующих этапах. Кроме того, единая терминология упрощает обмен информацией между организациями: вместо пространных описаний достаточно указать идентификаторы техник, и коллеги из другой компании сразу поймут, о чем идет речь.
Моделирование атак и тестирование защиты
Команды Red Team и пентестеры используют матрицу как сценарную основу для имитации реальных атак. Они выбирают конкретную группировку или набор техник и воспроизводят их действия в контролируемой среде. Цель такой работы — проверить, способны ли существующие средства защиты обнаружить и заблокировать каждый этап. После завершения упражнений результаты накладывают на матрицу: техники, которые средства мониторинга успешно выявили, отмечаются одним цветом, а пропущенные — другим. Наглядная визуализация сразу показывает, где в обороне остаются бреши.
Оценка зрелости и планирование защиты
Руководители направлений информационной безопасности и архитекторы систем защиты обращаются к MITRE ATT&CK при стратегическом планировании. Сопоставив текущие возможности средств мониторинга с полным перечнем техник, можно оценить, какую долю известных методов атаки организация способна обнаружить. Это помогает обосновать закупку новых инструментов, перераспределить бюджет или скорректировать приоритеты. Вместо абстрактных рассуждений о «повышении уровня безопасности» команда получает конкретный список uncovered-техник, закрытие которых даст измеримый результат.
Интеграция в инструменты автоматизации
Многие современные платформы безопасности — SIEM, SOAR, EDR — поддерживают маппинг событий на тактики и техники MITRE ATT&CK. Это означает, что каждое срабатывание правила или алерта автоматически получает соответствующую метку из матрицы. Аналитик видит конкретную технику с ее идентификатором, описанием и рекомендациями по реагированию. Автоматическая привязка ускоряет триаж, снижает нагрузку на специалистов и помогает строить дашборды, на которых распределение инцидентов по тактикам отображается в реальном времени.
Обучение и подготовка специалистов
Для тех, кто только начинает путь в кибербезопасности, MITRE ATT&CK служит структурированным учебным материалом. Вместо хаотичного изучения разрозненных атак студенты получают единую карту, которая показывает, как отдельные приемы складываются в логичную последовательность. Многие курсы и сертификационные программы включают работу с матрицей в практические задания: будущим аналитикам предлагают разобрать реальный инцидент, сопоставить найденные артефакты с техниками и составить отчет, используя стандартную терминологию. Такой навык ценится работодателями, потому что именно на этом языке общаются ИБ-команды по всему миру.
Главное о MITRE ATT&CK
- MITRE ATT&CK — это открытая база знаний, в которой собраны и систематизированы методы, применяемые злоумышленниками во время кибератак. Она помогает представить атаку не как одно событие, а как последовательность действий: от первого проникновения в инфраструктуру до закрепления в системе, сбора данных и сокрытия следов.
- В основе базы лежат тактики и техники. Тактики показывают, какой цели хочет достичь атакующий на определенном этапе, а техники описывают конкретные способы достижения этой цели. Некоторые техники дополнительно делятся на подтехники, благодаря чему действия злоумышленника можно разобрать более подробно.
- MITRE ATT&CK используют для расследования инцидентов, анализа угроз и проверки системы защиты. С помощью матрицы специалисты могут восстановить ход атаки, определить, какие действия уже умеют обнаруживать средства мониторинга, и найти этапы, на которых инфраструктура остается недостаточно защищенной. Единая система обозначений также упрощает обмен информацией между специалистами, подразделениями и компаниями.
- Чтобы начать работу с MITRE ATT&CK, не нужно изучать всю базу целиком. Достаточно выбрать матрицу, которая соответствует инфраструктуре организации, найти нужную тактику и перейти к связанным с ней техникам. При этом важно помнить, что ATT&CK не предлагает готового плана защиты: база помогает понять возможные действия злоумышленника, а конкретные меры безопасности компания подбирает с учетом своих систем, рисков и задач.