

Кибератака может начаться с малозаметных событий — необычного входа в учетную запись, зараженного файла на компьютере или соединения с неизвестным сервером. Вовремя обнаружить подозрительную активность помогает SOC. Что это такое и как начать карьеру в этой области — рассказываем в статье.
Что такое SOC простыми словами
SOC расшифровывается как Security Operations Center. Это центр информационной безопасности. Он отвечает за мониторинг киберугроз и реагирование на киберинциденты.
SOC анализирует события из разных частей инфраструктуры. Например, сотрудник может случайно открыть фишинговое вложение. После этого компьютер начнет устанавливать соединение с неизвестным сервером, а затем обратится к корпоративной системе. Для обычного антивируса эти события могут выглядеть несвязанными. SOC умеет сопоставлять их и находить всю цепочку взлома.
Благодаря этому угроза обнаруживается быстрее, а команда успевает принять меры и снизить ущерб для бизнеса.
Как работает SOC-система
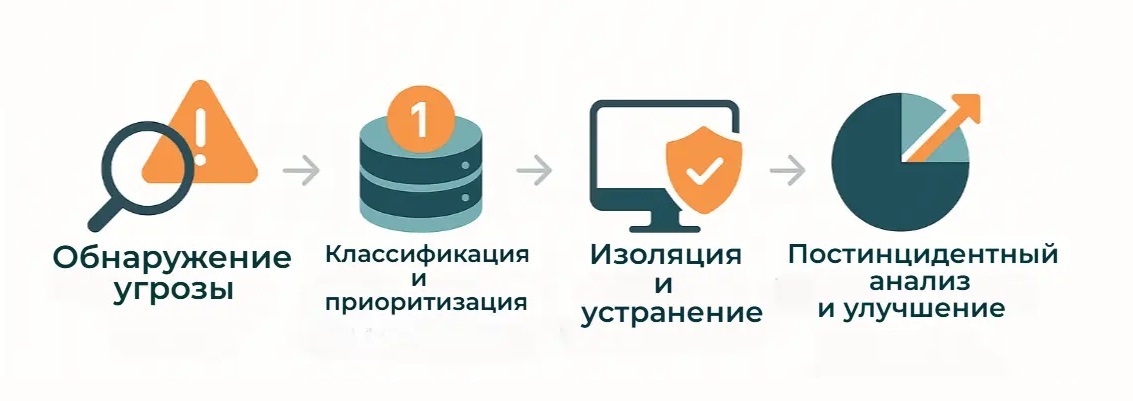
Работу SOC можно разделить на несколько этапов:
- Мониторинг событий. SOC непрерывно получает информацию о происходящем в инфраструктуре — на серверах, рабочих станциях, сетевом оборудовании, в приложениях, облачных сервисах, системах аутентификации.
Специалисты выявляют любую необычную активность — например, неудачные попытки входа или подключение к новым адресам.
- Поиск угроз. Не каждое подозрительное событие означает атаку. Аналитики проверяют алерты и ищут дополнительные признаки — сопоставляют события из разных источников, изучают поведение пользователей, находят отклонения от обычной активности.
Например, один неудачный вход может быть обычной ошибкой сотрудника, но серия попыток входа, авторизация из необычного места и последующее обращение к внутренним ресурсам могут указывать на компрометацию учетной записи.
- Анализ инцидентов. Если обнаружена реальная атака, начинается расследование. Аналитик выясняет, что произошло, когда началась подозрительная активность, какая учетная запись, какое устройство и какие системы задействованы. Важно определить последовательность событий, чтобы восстановить всю цепочку инцидента.
- Реагирование. SOC помогает остановить распространение угрозы. Специалисты могут изолировать компьютер от сети, заблокировать учетную запись, остановить подозрительный процесс или ограничить сетевое соединение.
- Подготовка отчетности. После инцидента важно зафиксировать, что произошло и какие действия были выполнены. Отчеты помогают оценить масштаб атаки, понять причины произошедшего и определить, какие меры нужно принять, чтобы снизить вероятность повторения.
Таким образом, SOC-центр работает не только с отдельными инцидентами. Его задача — выстроить непрерывный процесс обнаружения угроз и реагирования на них.
Какие технологии SOC используют компании
Для работы SOC используют инструменты разных классов:
- SIEM (Security Information and Event Management) — системы централизованного сбора и анализа событий безопасности. Они получают данные из разных источников, а затем приводят их к единому формату и анализируют по заданным правилам. Главная ценность SIEM — возможность увидеть взаимосвязи между событиями. Среди популярных решений для формирования практических навыков — Splunk, IBM QRadar, MaxPatrol SIEM и ELK Stack.
- SOAR (Security Orchestration, Automation and Response) используют для автоматизации процессов реагирования, чтобы аналитикам SOC не пришлось вручную выполнять каждое повторяющееся действие. Например, при обнаружении вредоносной активности SOAR может автоматически собрать информацию, проверить IP-адрес по внешним базам, создать тикет или отправить команду на изоляцию устройства.
- EDR (Endpoint Detection and Response) — предназначен для контроля конечных устройств: компьютеров сотрудников, серверов и других систем, на которых выполняется программное обеспечение. В качестве примеров таких инструментов можно привести Microsoft Defender for Endpoint, CrowdStrike или Kaspersky Endpoint Security. Если поведение выглядит подозрительно, система формирует оповещение и предоставляет данные для расследования.
- Threat Intelligence — информация о киберугрозах, которую специалисты используют для обнаружения и расследования атак. Например, сведения о вредоносных IP-адресах, доменах, хешах файлов, известных методах атак. Такие данные помогают сопоставить события внутри компании с уже известными угрозами.
Эти технологии не заменяют друг друга, а работают в комплексе и вместе формируют технологическую основу для работы SOC-центра.
Какие специалисты работают в структуре SOC
Состав команды может отличаться, но чаще всего используют разделение на уровни.
Аналитик L1
Это первая линия обработки событий. Специалист SOC следит за поступающими алертами, проверяет их и определяет, требуют ли они дальнейшего расследования.
Например, система обнаружила несколько неудачных попыток входа. Аналитик L1 проверяет учетную запись, время и источник запросов. Если активность похожа на обычную ошибку пользователя, алерт можно закрыть. Если появляются дополнительные признаки, его передают L2.
Аналитик L2
Вторая линия занимается более сложными расследованиями. Специалист должен сопоставить данные из разных источников, восстановить последовательность действий и определить масштаб инцидента.
Для этого L2 анализирует:
- журналы серверов и приложений;
- события SIEM;
- данные EDR;
- сетевую активность;
- сведения об учетных записях и так далее.
Если атака подтверждена, специалист выбирает меры реагирования.
Аналитик L3
Третья линия работает со сложными и нестандартными случаями. Такие специалисты глубже исследуют техники злоумышленников и помогают совершенствовать механизмы обнаружения.
Например, L3 может изучить новую атаку, определить характерные признаки и на их основе создать правило для SIEM или другой системы мониторинга угроз.
Такое разделение на уровни помогает гибко распределять нагрузку: типовые события не требуют участия опытных специалистов, а сложные инциденты передаются тем, кто обладает нужной экспертизой.
Когда бизнесу нужен SOC
Для небольшого бизнеса с несколькими рабочими местами может быть достаточно базовых средств защиты. О SOC стоит задуматься, если:
- В компании много пользователей и устройств. Чем больше рабочих станций, серверов и учетных записей, тем сложнее контролировать события вручную и выше вероятность пропустить подозрительную активность.
- Компания работает с критически важными данными. SOC стоит рассмотреть, если утечка клиентской информации, финансовых данных или коммерческих разработок может привести к серьезным последствиям.
- Простой сервис дорого обходится бизнесу. Если из-за атаки перестанет работать интернет-магазин, мобильное приложение, внутренняя система или другой важный сервис, компания может потерять клиентов и деньги. Чем выше цена простоя, тем важнее вовремя заметить угрозу.
- В инфраструктуре регулярно происходят подозрительные события. При большом количестве атак, фишинговых сообщений и попыток взлома SOC может быть необходим даже бизнесу с небольшим количеством сотрудников.
Некоторые компании строят собственный SOC-центр. Для этого нужны специализированные программы, оборудование и команда, готовая работать круглосуточно. Не всегда эти затраты окупаются.
В таком случае может быть выгоднее воспользоваться услугами специализированного провайдера MSSP. Он предоставляет сервисы информационной безопасности и может взять на себя мониторинг событий, первичный анализ и реагирование на инциденты.
Сколько зарабатывает SOC-аналитик и как строить карьеру
Работа в SOC предлагает четкую карьерную траекторию. Начать путь можно с позиции аналитика L1 — это стартовая позиция, где сотрудник набирается опыта в обработке алертов и первичном анализе событий.
С ростом квалификации и переходом на уровни L2 и L3 доход специалиста SOC увеличивается. Опытные аналитики, способные проводить сложные расследования и работать с продвинутыми угрозами, ценятся на рынке значительно выше.
После нескольких лет работы открываются возможности для специализации в смежных направлениях:
- Threat Hunter — проактивный поиск скрытых угроз в инфраструктуре;
- Incident Response — реагирование на сложные инциденты и восстановление после атак;
- Security Engineer — проектирование и внедрение систем защиты.
Конкретный уровень дохода зависит от региона, размера компании и набора технических навыков. В Москве и Санкт-Петербурге стартовая зарплата SOC-аналитика L1 обычно составляет от 80 000 до 120 000 рублей, а в регионах — от 60 000 до 90 000 рублей. С переходом на уровни L2 и L3 доход в столицах вырастает до 150 000 – 250 000 рублей и выше, тогда как в регионах опытные специалисты получают от 100 000 до 180 000 рублей. Последовательное развитие в этой области позволяет рассчитывать на конкурентную зарплату и высокую востребованность на рынке труда.
Как начать карьеру в SOC
Работа в SOC подойдет тем, кому интересно разбираться в происходящем внутри ИТ-инфраструктуры, искать причины подозрительной активности и расследовать инциденты.
Начать карьеру, как говорилось выше, можно с позиции L1. На этом уровне специалист работает с алертами, проверяет события и передает сложные случаи более опытным аналитикам.
Для старта нужны базовые знания:
- Сети. Нужно понимать, как устройства обмениваются данными, что происходит при обращении к сайту или серверу, для чего нужны DNS, порты, TCP/IP, HTTP/HTTPS.
- Windows и Linux. Аналитику приходится работать с разными операционными системами. Нужно уметь ориентироваться в процессах, службах, файловой системе, учетных записях и правах доступа, понимать, где системы хранят журналы и какую информацию из них можно получить.
- Основы информационной безопасности. Чтобы правильно интерпретировать события, важно понимать, как работают распространенные атаки — фишинг, подбор паролей, вредоносное ПО, эксплуатация уязвимостей и так далее.
- Логи и события. Большая часть работы аналитика связана с информацией, которую оставляют пользователи, приложения и устройства. Нужно уметь читать данные и восстанавливать по ним последовательность действий.
- Скриптинг. Для аналитика L1 программирование не является обязательным требованием, но базовое знание Python, PowerShell или Bash пригодится, особенно при работе с большими объемами данных.
- Специализированные инструменты. Нужно понимать назначение основных инструментов SOC (SIEM, SOAR, EDR) — какую задачу решает каждый класс и как они взаимодействуют между собой.
Для работы в SOC важна не только теория, но и практика. Полезно разбирать учебные инциденты и работать с реальными примерами логов. Получить такой опыт можно на учебных платформах, киберполигонах, CTF-соревнованиях по информационной безопасности. Также полезно разбирать публичные отчеты об атаках и реальные кейсы компаний.
Типичные ошибки начинающих специалистов SOC
Некоторые начинающие специалисты допускают ошибки:
- Считают каждый алерт подтвержденной атакой. Срабатывание системы — это повод для проверки, а не готовый вывод. Один и тот же алерт может возникнуть из-за действий администратора, особенностей приложения или обычного поведения пользователя. Аналитик должен изучить контекст и только после этого определить, является ли событие инцидентом.
- Недооценивают логи. Иногда аналитики пытаются сразу искать сложные признаки атак, но важнее разобраться с базовой информацией в журналах: например, научиться понимать, кто выполнил действие, а ещё — на каком устройстве, в какое время и к какому ресурсу обращался пользователь.
- Не фиксируют результаты расследования. Даже если алерт оказался ложным, нужно записать, почему его закрыли. Такая информация поможет улучшить правила обнаружения и быстрее разбирать похожие случаи.
Главный навык SOC-аналитика — умение последовательно проверять гипотезу. Чем лучше специалист умеет работать с контекстом и сопоставлять события, тем быстрее он переходит от обработки отдельных алертов к полноценному расследованию инцидентов.
FAQ
Что такое SOC простыми словами?
SOC — центр мониторинга информационной безопасности компании, который следит за событиями в системе, обнаруживает подозрительную активность, расследует инциденты и реагирует на угрозы.
Какие специалисты работают в SOC?
В небольшом SOC-центре несколько сотрудников могут совмещать функции. В крупных организациях работают аналитики разных уровней: L1 — занимается первичной обработкой алертов, L2 — проводит более глубокие расследования, L3 — работает со сложными инцидентами и поиском новых угроз.
Каким компаниям нужен SOC?
SOC нужен компаниям с развернутой инфраструктурой, большим количеством пользователей и критичными данными. В первую очередь это банки, государственные организации, медицинские учреждения, телеком-компании, предприятия ТЭК и крупные онлайн-сервисы. Но даже небольшой компании может понадобиться SOC, если атака может привести к серьезным финансовым потерям, утечке данных или остановке важных сервисов.
Чем SOC отличается от SIEM?
SIEM — один из основных инструментов SOC. Он собирает события из разных источников, анализирует их и помогает специалистам обнаруживать подозрительную активность. SOC — более широкое понятие, которое включает специалистов, процессы и технологии, с помощью которых компания обнаруживает и обрабатывает инциденты.